Offensive OT security
Penetration Testing, Adversary Simulation e Red Teaming basati sulla conoscenza del funzionamento dei sistemi industriali.
OT / ICS SECURITY · RADICI INDUSTRIALI
Sono Omar Morando. Studio come vengono compromessi i sistemi industriali, sviluppo gli strumenti per metterli alla prova e trasformo la ricerca in difese più solide.
Co-Founder & CTO · BlackFox
Ideatore e Lead Developer · SCADAsploit
Conoscere il sistema. Metterne alla prova le difese.
01 / PROFILO
Il mio percorso nella sicurezza nasce dai sistemi che fanno funzionare l’industria.
Prima il software SCADA, i PLC, le reti industriali e i sistemi embedded. Poi la cybersecurity offensiva. Questo background ingegneristico guida il mio modo di analizzare le vulnerabilità: dal codice e dal protocollo fino alle conseguenze sul processo fisico.
In oltre vent’anni nel mondo dell’automazione industriale e dell’OT/ICS ho unito sviluppo software, ricerca e direzione tecnologica. Oggi queste competenze si incontrano negli assessment offensivi, in SCADAsploit e nella formazione pratica.
Automazione industriale → Software ed embedded → Offensive OT security → Ricerca e direzione tecnologica
02 / COMPETENZE
La cybersecurity offensiva OT è il punto di partenza. Le competenze IT completano il lavoro dove impianti industriali e reti aziendali si incontrano.
Penetration Testing, Adversary Simulation e Red Teaming basati sulla conoscenza del funzionamento dei sistemi industriali.
PLC, SCADA, I/O remoti, IIoT e protocolli industriali. Dall’architettura interna dei dispositivi alle reti.
Ricerca di vulnerabilità, analisi dei protocolli, network e binary exploitation, sviluppo di exploit e strumenti.
Segmentazione, monitoraggio e rilevamento, progettazione di architetture industriali sicure e IEC 62443.
Software industriale, sistemi real-time e robotica. Sviluppo degli strumenti a supporto della ricerca di sicurezza.
Cybersecurity per veicoli connessi e centraline embedded, con riferimento a ISO/SAE 21434 e ai requisiti UNECE.
STACK TECNICO
C / C++ Python Go C# Qt / QML PyQt ROS
Embedded e real-time: FreeRTOS · ChibiOS/RT · Linux/RT. Sicurezza: reverse engineering · analisi malware · sviluppo di strumenti.
03 / PROGETTO DI RICERCA
Framework di Offensive Security per l’Adversary Simulation IT/OT
Ho creato SCADAsploit per portare la conoscenza dei sistemi industriali nella cybersecurity offensiva. Il framework supporta penetration test OT/ICS, Red Teaming e verifica delle difese in ambienti IT e OT convergenti.
Un’architettura C2 remota e un’interfaccia di comando grafica collegano asset discovery, pre e post-exploitation, moduli OT e pivoting IT/OT. Il progetto si concentra anche sui sistemi Schneider Electric, Siemens, Rockwell Automation e ABB.
Esplora SCADAsploit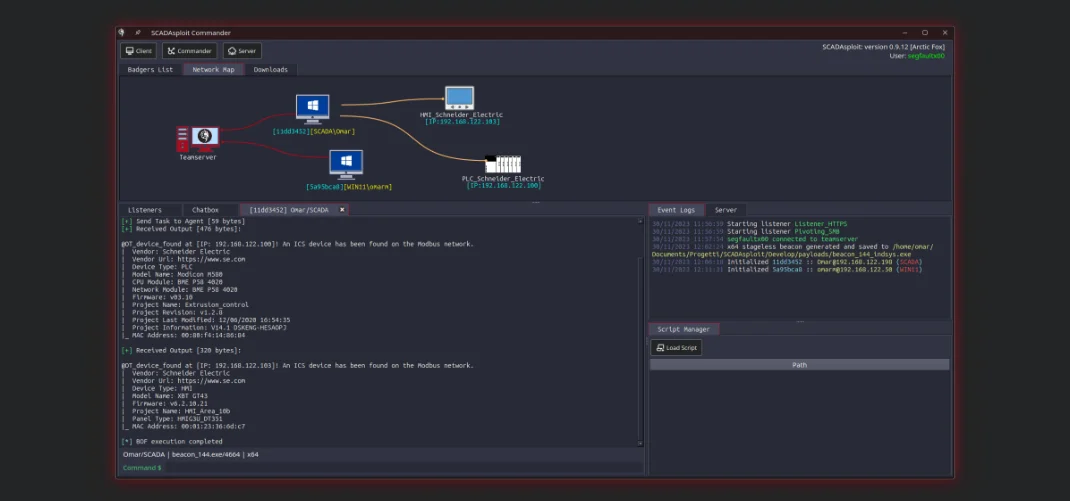
04 / WORKSHOP E FORMAZIONE AVANZATA
Formazione pratica sulla cybersecurity OT. Conoscere i sistemi, analizzare le tecniche di attacco e sviluppare le competenze per proteggerli.
Avanzato · Richieste basi OT
Un approccio pratico alla protezione di dispositivi e reti industriali, dai fondamenti di sicurezza alla risposta agli incidenti.
PERProgettisti di impianti, programmatori PLC/SCADA, specialisti di reti industriali e team di sicurezza OT.
Avanzato · Richiesta programmazione PLC
Applicare la security by design al software PLC. Progettare applicazioni PLC/HMI/SCADA più resilienti e diagnosticare gli effetti cyber sull’esecuzione del programma.
PERProgrammatori PLC, manutentori, system integrator, costruttori di macchine e ingegneri dell’automazione.
Avanzato · Laboratorio pratico
Analizzare gli attacchi industriali per comprendere sia l’offesa sia la difesa. Individuare vulnerabilità, sviluppare strumenti e valutare le contromisure.
PERProfessionisti e ingegneri OT con basi di ICS, programmazione e strumenti di penetration testing.
05 / ESPERIENZA
Le tappe principali di un percorso dallo sviluppo SCADA alla cybersecurity offensiva e alla strategia tecnologica.
Attuale
Co-Founder & CTO
Strategia tecnologica, sicurezza OT/IT, ricerca offensiva e sviluppo di strumenti proprietari.
Nomina: febbraio 2025
Director of OT Cybersecurity
Sicurezza OT: governance, infrastrutture, monitoraggio e formazione; guida dello sviluppo di SCADAsploit.
2021 — 2025
Direzione della sicurezza OT e offensiva
Head of OT Cybersecurity (2023–gen 2025); CTO (apr–dic 2022); Adversary Cybersecurity Director (dic 2021–apr 2022).
2020 — 2022
Specialista Automotive Cybersecurity · Consulente esterno
Cybersecurity hardware e software per centraline e telematica dei veicoli connessi, con ISO/SAE 21434 e UNECE R155.
2010 — 2021
Esperto di cybersecurity OT
Ricerca offensiva OT, penetration testing e software embedded real-time. Ricerca e sviluppo UAV con DigiSky su CPSwarm (2017–2019).
2008 — 2010
Sviluppo del business internazionale · SCADA
2005 — 2008
Business Development
1990 — 2005
Software Engineer → Product Manager → Group Product Manager
1987 — 1990
Software Engineer · Sviluppo SCADA
06 / CONFERENZE SELEZIONATE
Interventi tecnici e dimostrazioni dal vivo in eventi internazionali di cybersecurity.
I titoli dei talk sono riportati in inglese, nella versione originale.
SCADAsploit: a C2 for OT. How to break an ICS system
SCADAsploit: a C2 for OT. How to break an ICS system
SCADAsploit: a C2 for OT. How to break an ICS system
SCADAsploit · Presentazione del framework
How to break the Modbus protocol and cause a PLC DoS
Cybersecurity of EV systems
How to break the Modbus protocol and cause a PLC DoS
07 / CONTATTI
Assessment offensivi, Adversary Simulation OT, collaborazioni di ricerca, conferenze e workshop pratici.
Per comunicazioni cifrate
F1A4 6BD1 24EC 0C28 8CAC
5B44 62A0 1F15 04EE 4EDF